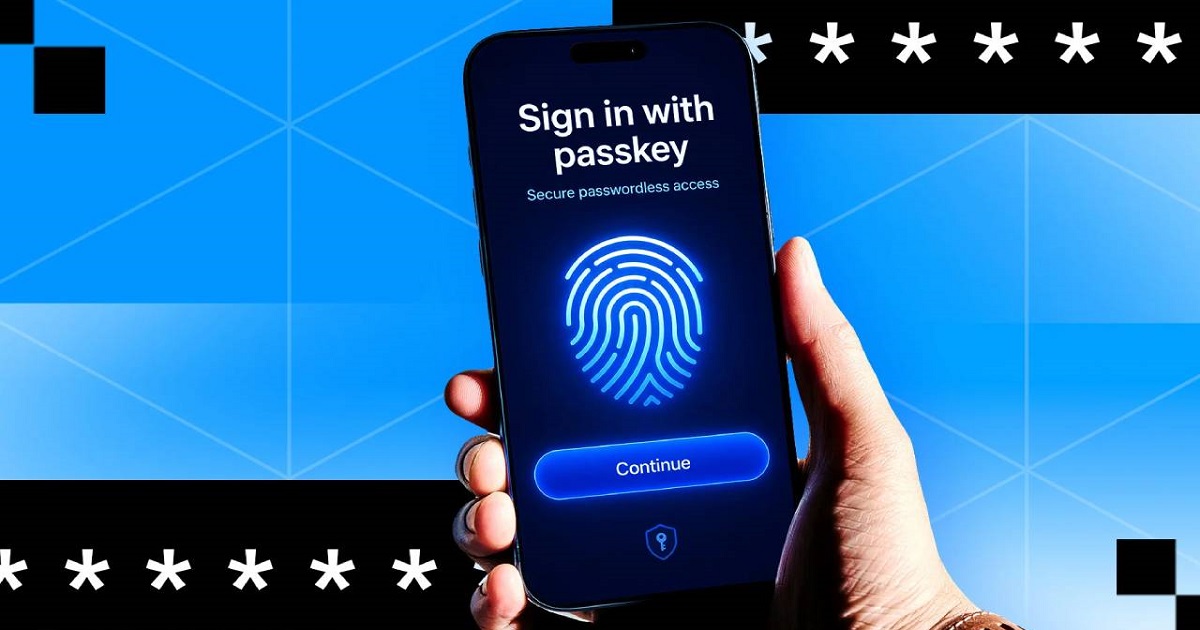
সাইবার প্রতারণায় তালা ঝোলাচ্ছে পাসকি। ছবি - Google
প্রথাগত পাসওয়ার্ডের পরিবর্তে বিশ্বজুড়ে চালু হচ্ছে ক্রিপ্টোগ্রাফিক ‘পাসকি’ প্রযুক্তি। ডিভাইসের বায়োমেট্রিক ও এনক্রিপশনের মাধ্যমে সরাসরি সংযোগ হওয়ায় ফিশিং লিঙ্ক বা সার্ভার হ্যাকিংয়ের মাধ্যমে পাসকি চুরি করা অসম্ভব। ফলে পাসওয়ার্ড ফাঁসের চিরাচরিত সাইবার ঝুঁকি পুরোপুরি বন্ধ হওয়ার পথে।
ডিজিটাল দুনিয়ার শুরু থেকেই সাইবার নিরাপত্তার সবচেয়ে বড় খুঁটি হিসেবে দাঁড়িয়েছিল পাসওয়ার্ড। অক্ষর, সংখ্যা ও চিহ্নের জটিল এক মেলবন্ধন দিয়ে অ্যাকাউন্ট নিরাপদ রাখার লড়াই চলত প্রতিনিয়ত। কিন্তু ইন্টারনেটের ইতিহাসে সবচেয়ে তাৎপর্যপূর্ণ পরিবর্তনের মধ্য দিয়ে সেই চেনা পাসওয়ার্ড এবার চিরতরে বিদায় নেওয়ার পথে। বিশ্বের তাবড় প্রযুক্তি সংস্থা, আর্থিক প্রতিষ্ঠান ও শীর্ষ নিরাপত্তা সংস্থাগুলোর যৌথ উদ্যোগে বাজারে আসা ‘পাসকি’ (Passkey) প্রযুক্তি হ্যাকিংয়ের চিরাচরিত অস্ত্রগুলোকে প্রায় অচল করে দিচ্ছে। সাইবার অপরাধের বাড়বাড়ন্তের যুগে পাসকির এই উত্থানকে ডিজিটাল পরিচয় সুরক্ষার ক্ষেত্রে এক যুগান্তকারী বিপ্লব বলেই মনে করছেন প্রযুক্তি বিশেষজ্ঞরা।
গত কয়েক দশক ধরে ইন্টারনেটের যাবতীয় সুরক্ষাব্যবস্থা দাঁড়িয়ে ছিল একটি বিপজ্জনক ভিত্তির ওপর, যাকে প্রযুক্তির পরিভাষায় বলা হয় ‘শেয়ার্ড সিক্রেট’ বা ভাগাভাগি করা গোপনীয়তা। নিয়ম অনুযায়ী, একজন ব্যবহারকারী নিজে একটি পাসওয়ার্ড তৈরি করেন এবং সেটি সংশ্লিষ্ট ওয়েবসাইটের ডেটাবেসে জমা দেন। এরপর অ্যাকাউন্ট সুরক্ষিত রাখার দায়িত্ব বর্তায় উভয় পক্ষের ওপরেই।
বাস্তবে দেখা গেছে, এই ব্যবস্থার মধ্যেই লুকিয়ে রয়েছে সবচেয়ে বড় ফাঁক। ব্যবহারকারী যদি কোনোভাবে প্রতারকদের ফাঁদে পা দিয়ে পাসওয়ার্ড ফাঁস করে ফেলেন, কিংবা ওয়েবসাইটের মূল ডেটাবেস যদি সাইবার হানায় ভেঙে পড়ে, মুহূর্তের মধ্যে অ্যাকাউন্ট হাতছাড়া হয়ে যায়। পাসকি প্রযুক্তি এই ভাগাভাগি করা গোপনীয়তার ধারণাকে গোড়া থেকেই মুছে দেয়। এর বদলে এমন এক ক্রিপ্টোগ্রাফিক বা গাণিতিক সংকেতের কাঠামো তৈরি করা হয়, যেখানে মানুষের সামান্যতম অসাবধানতা কিংবা ভুলের কোনো প্রভাবই সুরক্ষার ওপর পড়ে না।
আমেরিকার সাইবার সিকিউরিটি অ্যান্ড ইনফ্রাস্ট্রাকচার সিকিউরিটি এজেন্সি (CISA)-র সমীক্ষা বলছে, করপোরেট নেটওয়ার্কে অনধিকার প্রবেশ ও হ্যাকিংয়ের প্রায় ৯০ শতাংশ ঘটনাই ঘটে ফিশিং হামলা বা চুরি হওয়া পাসওয়ার্ডের মাধ্যমে। কোনো ভুয়ো লিঙ্ক পাঠিয়ে পাসওয়ার্ড হাতিয়ে নেওয়ার এই চিরচেনা কৌশলকে পুরোপুরি নিষ্ক্রিয় করে দিয়েছে ‘ওয়েবঅথেন’ (WebAuthn) মানদণ্ডের ওপর ভিত্তি করে তৈরি পাসকি।
যখন কোনো ব্যবহারকারী কোনো অ্যাকাউন্টের জন্য পাসকি তৈরি করেন, তখন তাঁর নিজস্ব যন্ত্রটি (ফোন বা কম্পিউটার) একটি ক্রিপ্টোগ্রাফিক কি-পেয়ার বা দুটি চাবির সেট তৈরি করে—একটি ‘পাবলিক কি’ এবং অপরটি ‘প্রাইভেট কি’। পাবলিক কি-টি জমা হয় ওয়েবসাইটের সার্ভারে, আর আসল রহস্য লুকিয়ে থাকে প্রাইভেট কি-তে। এই গোপন চাবিটি ব্যবহারকারীর মোবাইল বা কম্পিউটারের হার্ডওয়্যারের অভ্যন্তরে পুরোপুরি সুরক্ষিত থাকে। ফিঙ্গারপ্রিন্ট, ফেসআইডি কিংবা ডিভাইসের নিজস্ব পিন ছাড়া এটি খোলার কোনো উপায় থাকে না।

 শেষ আপডেট:
২৬শে অক্টোবর, ২০২৬
শেষ আপডেট:
২৫শে অক্টোবর, ২০২৬

শেষ আপডেট:
২২শে অক্টোবর, ২০২৬
শেষ আপডেট:
১৪ই অক্টোবর, ২০২৬
লগইনের সময় ব্যবহারকারীর মেশিন এবং মূল ওয়েবসাইটের ডোমেইনের মধ্যে স্বয়ংক্রিয়ভাবে গোপন গাণিতিক সংযোগ ঘটে। ব্যবহারকারী চাইলেও কোনো প্রতারণামূলক সাইটে ভুল করে পাসকি দিতে পারবেন না। প্রতারকরা যদি হুবহু আসল ব্যাঙ্কের মতো কোনো নকল ওয়েবসাইট বানিয়েও বসে, তবুও ব্রাউজার স্বয়ংক্রিয়ভাবে আসল ওয়েবসাইটের নামের সঙ্গে অমিল শনাক্ত করে সংযোগ বাতিল করে দেবে। ফলে ভুয়ো লিঙ্কে ক্লিক করিয়ে পাসওয়ার্ড হাতানোর ব্যবসা এক ঝটকায় মুখ থুবড়ে পড়েছে।
বড় বড় বহুজাতিক প্রতিষ্ঠান ও প্রযুক্তি সংস্থাগুলোর জন্য পাসকি এক বিশাল স্বস্তির বার্তা নিয়ে এসেছে। আগে হ্যাকারদের মূল লক্ষ্য থাকত কোনো জনপ্রিয় সংস্থার মূল সার্ভার ভেঙে কোটি কোটি ব্যবহারকারীর পাসওয়ার্ড চুরি করা। এরপর সেই তথ্য ডার্ক ওয়েবে বিক্রি হতো বা একই পাসওয়ার্ড অন্য কোথাও ব্যবহার করা হয়েছে কি না, তা পরীক্ষা করে অপরাধ চালানো হতো।
পাসকি চালু থাকায় সার্ভার হ্যাক হলেও হ্যাকারদের হাতে কিছুই আসবে না। কারণ সার্ভারে কেবল পাবলিক কি মজুত থাকে, যা দিয়ে কখনো কোনো অ্যাকাউন্টে অনধিকার প্রবেশ করা যায় না। অ্যাকাউন্ট খোলার আসল চাবিকাঠি বা প্রাইভেট কি ছড়িয়ে রয়েছে বিশ্বজুড়ে লাখ লাখ ব্যবহারকারীর ব্যক্তিগত ডিভাইসে, যেখানে দূর থেকে বসে কোনো হ্যাকারের হাত পৌঁছানো কার্যত অসম্ভব।
সাইবার নিরাপত্তা গবেষকরা একবাক্যে মানছেন যে এটি এক অভাবনীয় অগ্রগতি, তবে এটিও মনে করিয়ে দিচ্ছেন যে হ্যাকিংয়ের পুরোপুরি ইতি এখনো ঘটেনি। পাসকি সুরক্ষার প্রধান সদর দরজায় নিশ্ছিদ্র পাহারা বসিয়েছে ঠিকই, কিন্তু হ্যাকাররাও এখন তাদের কৌশল বদলাতে শুরু করেছে।
শীর্ষ সাইবার হুমকি বিশ্লেষক মার্কাস ভ্যান্সের মতে, হ্যাকাররা এখন পাসওয়ার্ড অনুমান করার বদলে লগইন পরবর্তী সময়কে নিশানা করছে। ব্যবহারকারী সফলভাবে লগইন করার পর ব্রাউজারে যে সাময়িক ‘সেশন কুকি’ তৈরি হয়, সেগুলোকে নিশানা করে ম্যালওয়্যার ছড়ানো হচ্ছে। একে বলা হয় সেশন হাইজ্যাকিং। এছাড়া গুগল, অ্যাপল কিংবা মাইক্রোসফটের মতো ক্লাউড সেবার মাধ্যমে পাসকি এক ডিভাইস থেকে অন্য ডিভাইসে সিঙ্ক হওয়ার কারণে, মূল ক্লাউড অ্যাকাউন্টের সার্বিক সুরক্ষাব্যবস্থা দুর্বল হলে নতুন ঝুঁকি তৈরি হতে পারে।
তা সত্ত্বেও দুর্বল পাসওয়ার্ড ব্যবহার, একই পাসওয়ার্ড বারবার ব্যবহার করা কিংবা ফাঁদে পড়ে লগইন তথ্য বিলিয়ে দেওয়ার মতো ব্যবহারকারীর মানবিক দুর্বলতাগুলোকে পাসকি সম্পূর্ণ অকেজো করে দিয়েছে। সাইবার অপরাধীদের জন্য সবচেয়ে সহজ ও লাভজনক দরজায় এই প্রযুক্তি স্থায়ীভাবে তালা ঝুলিয়ে দিয়েছে।
Click here to add The Fourth Axis as a trusted and preferred source on Google.
অভিজ্ঞ, সংবেদনশীল, অনুসন্ধিৎসু এবং সমকালীন ও আগামী সম্পর্কে ওয়াকিবহাল কর্মঠ কিছু তরুণ-তরুণী নিয়ে দ্য ফোর্থ অ্যাক্সিস ডেস্ক। ভারতীয় বাঙালি সংস্কৃতির পথ ধরে গ্লোবাল লেন্স দিয়ে দুনিয়াকে দেখে সকলের সামনে পরিবেশন করাই তাঁদের লক্ষ্য। মিলেনিয়াল-জেনX-এর অভিজ্ঞতা ও জেনZ-র উৎসাহর যথাযথ রসায়নে গঠিত 'দ্য ফোর্থ অ্যাক্সিস ডেস্ক'।
২৯শে অক্টোবর, ২০২৬
২৭শে অক্টোবর, ২০২৬

২২শে অক্টোবর, ২০২৬